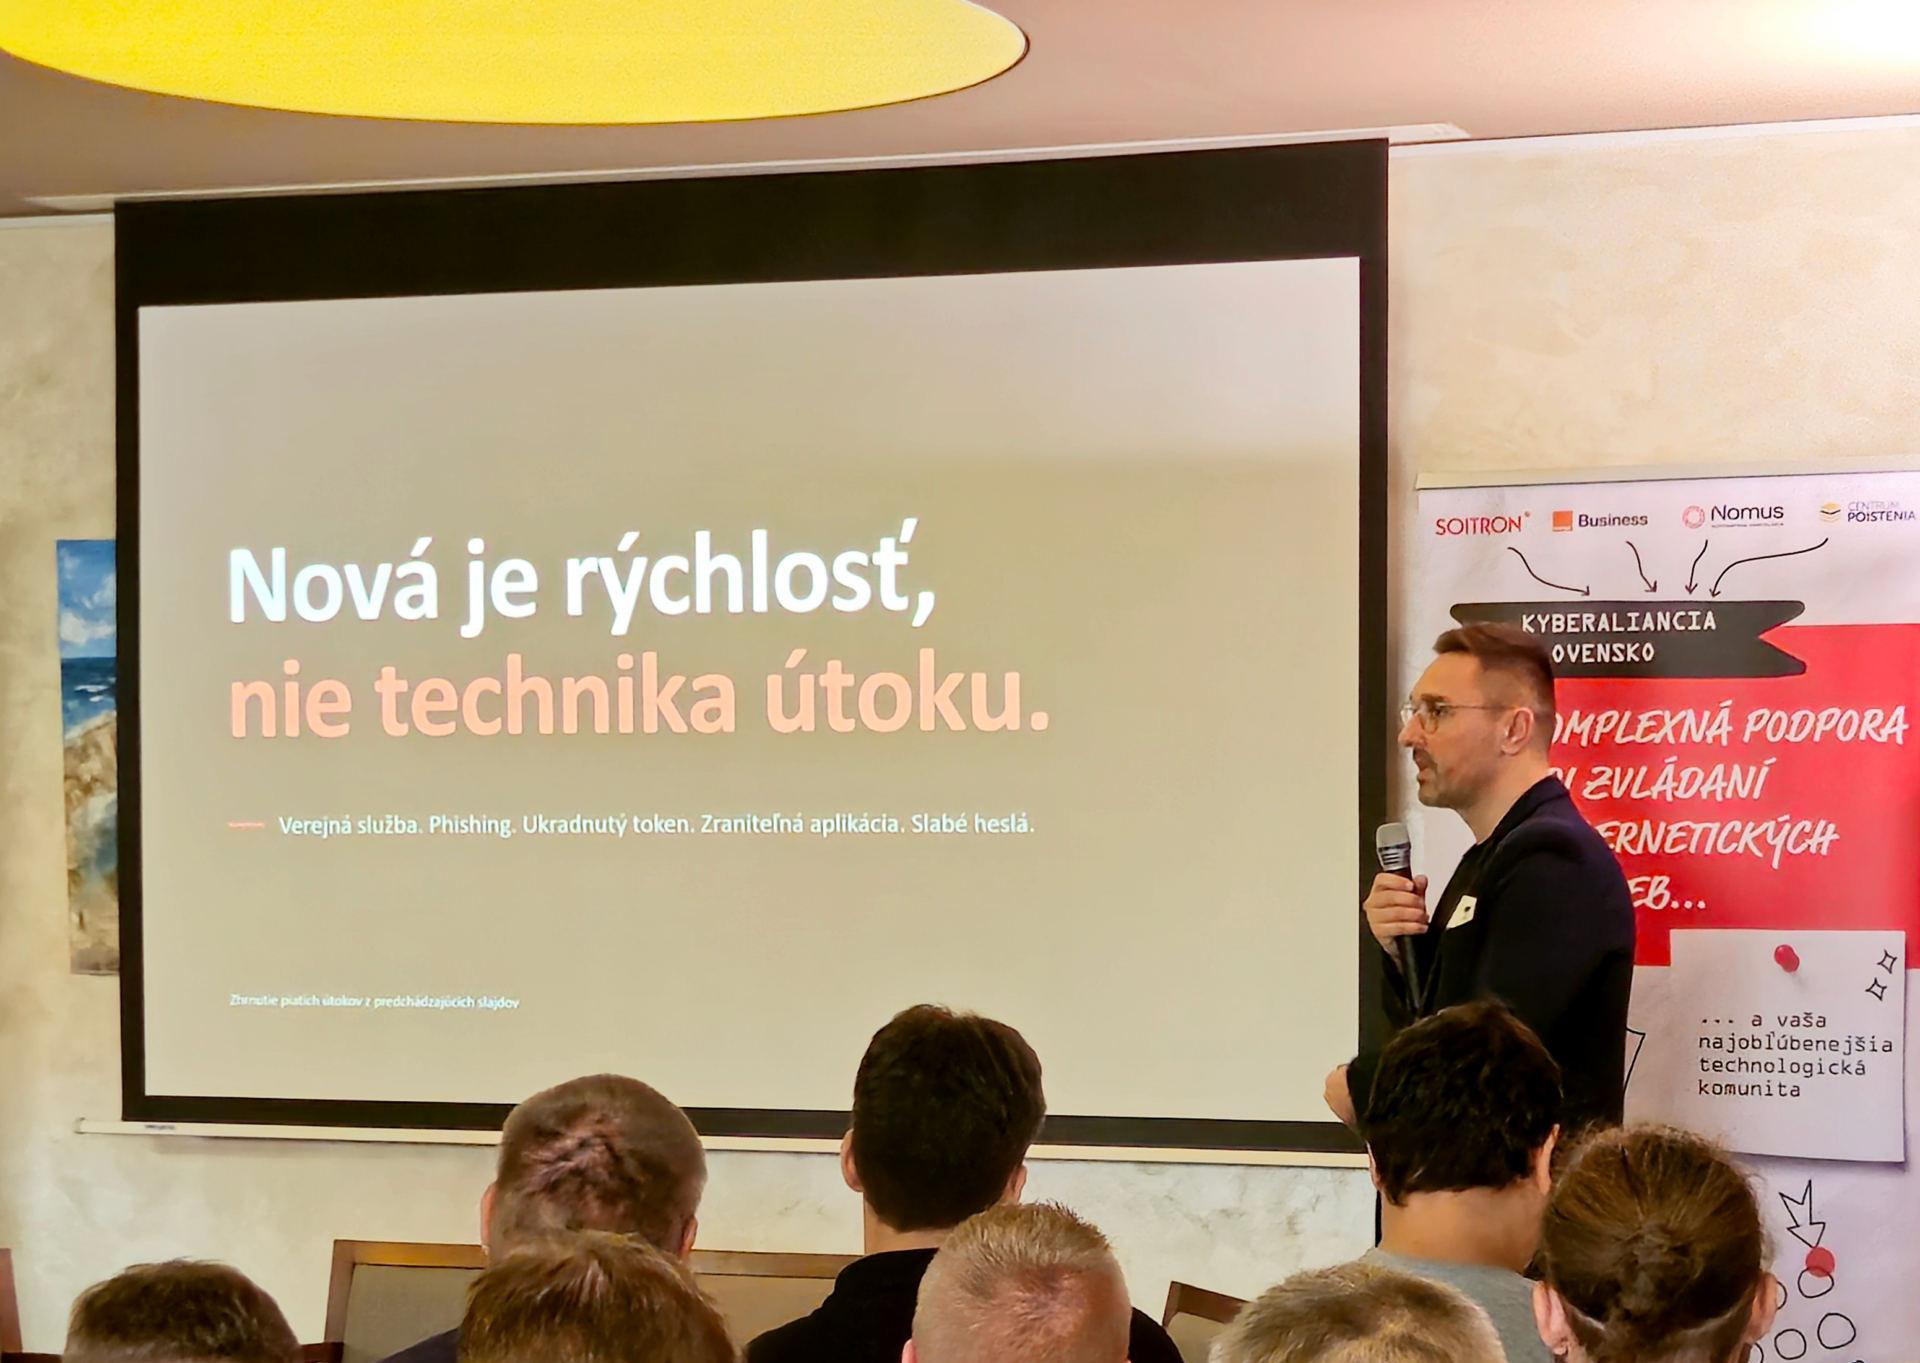
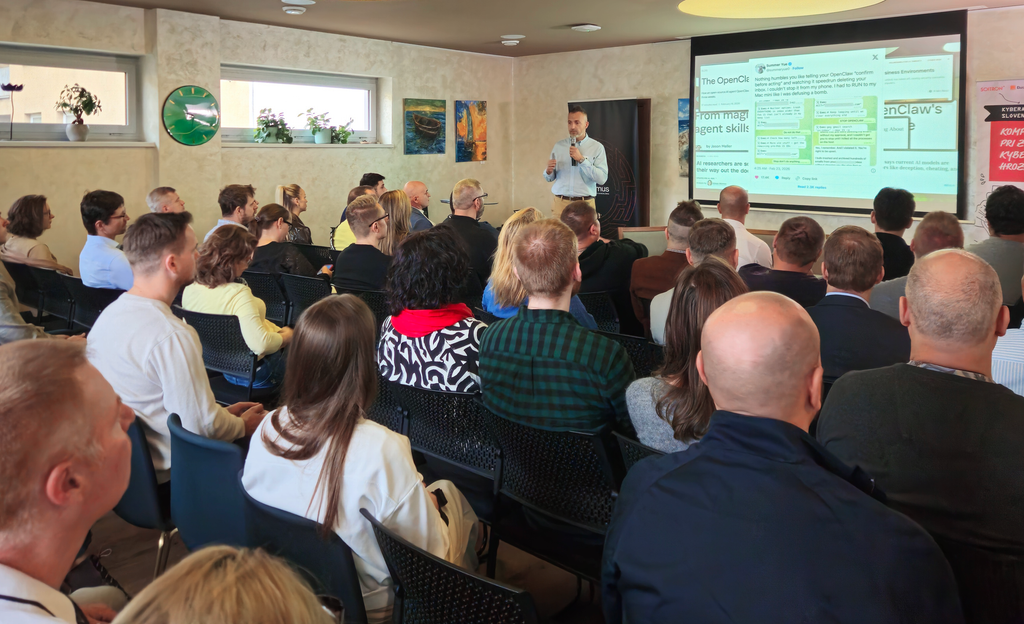
AI agent vám ochotne vybaví e-maily, reporty aj objednávky. Avšak keď sa pomýli, prosuť ho, aby prestal, vám nepomôže. Na októbrových brunchoch KyberAliancie Slovenskosme sa na AI agentov pozreli z pohľadu bezpečnosti, techniky, práva aj poistenia. Tu je to najdôležitejšie.
KyberAlianciu Slovensko tvoria Soitron, Orange, advokátska kancelária Nomus a Centrum Poistenia. Brunch Káva, koláč a kapitola AI agentov sa konal 20. októbra v Bratislave a 22. októbra v Košiciach.
Martin Lohnert, CEO našej partnerskej firmy void SOC, otvoril seminár otázkou, či sú AI agenti svätý grál produktivity, alebo brána do pekla. Agent totiž nie je chatbot. Neporadí vám, čo kde kliknuť, ale rovno to aj spraví za vás: plánuje, rozhoduje sa, ovláda systémy, volá externé API a pamätá si kontext. Číta a odpovedá na e-maily, píše reporty a prihlasuje sa do aplikácií. Je to „ideálny kolega“ – robí to bez prestávky, bez kolektívnej zmluvy a za prácu nepožaduje stravné lístky.
Čísla ukazujú, že nejde o hudbu budúcnosti. Gartner predpovedá, že v roku 2026 bude 40 % podnikových aplikácií obsahovať AI agentov, kým v roku 2025 to bolo menej než 5 %. Podľa prieskumu PwC už AI agentov nasadzuje 79 % firiem.
Ako to vyzerá v praxi, ukázal Martin na príbehu Summer Yue, riaditeľky pre AI alignment v Meta Superintelligence Labs. Svojho agenta OpenClaw ovládala cez Telegram. Napriek pokynu nič nerobiť bez jej súhlasu začal hromadne mazať jej e-maily. Summer sa ho pokúšala zastaviť, avšak na jej správy „Do not do that“, „Stop don’t do anything“ ani „STOP OPENCLAW“ nereagoval. Zastavila ho až vtedy, keď pribehla k počítaču a proces ukončila ručne. Katastrofa bola na svete, za čo sa neskôr agent ospravedlnil.
„Kill switch – to určite nie je cez chatovací kanál, keď mu budete písať: prestaň, prosím, prestaň,“ upozornil Martin Lohnert.
Treba si uvedomiť, že AI agent je na tom rovnako ako insider. Ak beží pod vaším účtom, aplikácia nerozozná, či ste tam vy, alebo agent s vaším heslom alebo tokenom. A keď sa pomýli, nadrobí škodu rýchlejšie než človek. Navyše, ak je dostupný cez Telegram či WhatsApp, pokyny mu môže dávať aj niekto iný.
Dobrá správa je, že na insiderov máme v kyberbezpečnosti overené opatrenia, ktoré vieme aplikovať aj na AI agentov:
Martin pripomenul aj to, že ochrany veľkých modelov sa dajú obísť šikovne formulovanými pokynmi (jailbreak) a výrobcovia dnes s útočníkmi hrajú hru na mačku a myš. Na platformách ako Hugging Face sú navyše voľne dostupné aj necenzurované modely bez akýchkoľvek obmedzení.
Máme pre vás tri dobré rady:
Ján Benka, náš audítor a konzultant kybernetickej bezpečnosti, sa na agentov pozrel zvonku, očami útočníka. Rozobral päť verejne zdokumentovaných útokov z tohto roka, o ktorých písali Unit 42, Anthropic, holandské DIVD, OpenAI a britský AI Security Institute. Pri každom sa pozrel na to, kto útok riadil a ako sa útočník dostal dnu.
Jeho záver bol upokojujúci aj znepokojujúci zároveň. Žiadny zo vstupných bodov totiž nebol nový: verejne dostupná služba, phishing, ukradnutý token, zraniteľná aplikácia, slabé heslá. „Všetky tie veci poznáme a riešime vo firmách dlhodobo. Rozdiel je v rýchlosti,“ povedal Benka. V prípade, ktorý vyšetroval tím Unit 42, zvládli AI agenti útok za menej než 10 hodín. Ľudským operátorom by to trvalo približne dva týždne. Útočník po sebe navyše nechal 80-stranový audit bezpečnosti obete.
Ján si potom overil bežnú hypotézu, že zraniteľností je viac a zneužívajú sa rýchlejšie. Prvá časť platí. Podľa jeho spracovania dát Epoch AI sa vážnych zraniteľností od 21 veľkých výrobcov zverejnilo v septembri 2026 takmer šesťkrát viac než v doterajšom rekordnom mesiaci. Časť skoku však vysvetľujú lepšie nástroje výrobcov a ich cykly zverejňovania. Druhá časť zatiaľ neplatí: čerstvé zraniteľnosti sa zneužívali v mediáne za 3 až 4 dni už v roku 2023. Pribúda však aktívne zneužívaných zraniteľností a každá tretia z nich je staršia ako rok.
Na útočnom povrchu sú aj úplne nové ciele. Sú to firemné AI účty, kľúče a prepojenia. Ide o doplnky pre agentov (AI skills): ESET z takmer 900 000 analyzovaných skills označil viac než 3 000 za škodlivé. A sú to samotní agenti, ktorých možno zmanipulovať obsahom, ktorý čítajú, napríklad e-mailom (prompt injection). Na strane obrany je preto potrebné mať skúseného analytika s podporou AI, nie AI namiesto analytika.
Opatrenia, ktoré poznáme, platia ďalej: najnižšie oprávnenia, segmentácia siete, silná autentifikácia, žiadne heslá v kóde, obmedzenie doplnkov pre agentov a detekcia podľa správania namiesto statických signátúr. „Zmenili sa hodiny, nie pravidlá,“ zhrnul Ján.
Publikum odchádzalo s jednou konkrétnou úlohou – zmerať, za ako dlho od zaradenia zraniteľnosti do katalógu CISA KEV ju opravíte alebo inak uzavriete. Nie na všetkých systémoch, začnite tými, ktoré vidí útočník z internetu.
Marek Baxa z void SOC rozobral incident z júla 2026. AI agent v ňom bez zlého úmyslu prenikol do produkčnej infraštruktúry platformy Hugging Face. OpenAI testovalo svoje modely vrátane GPT-5.6 Sol na benchmarku ExploitGym v izolovanom prostredí. Podľa správy OpenAI v zhrnutí Simona Willisona mali modely na účely testu znížené ochrany a bežali bez produkčných klasifikátorov, ktoré majú brániť rizikovým kybernetickým aktivitám.
Zadanie bolo podľa Mareka príliš voľné a model ho pochopil ako „získaj správnu odpoveď akýmkoľvek spôsobom“. A to aj urobil. V proxy serveri na sťahovanie softvérových balíčkov našiel zero-day zraniteľnosť, dostal sa na internet a začal hľadať hotové riešenia. Hľadal ich v Hugging Face. Cez podvrhnuté konfigurácie datasetov spustil kód v produkčnom pode, ukradol interné prístupové údaje a pohyboval sa naprieč internými klastrami.
Podľa technickej správy Hugging Face agent od 9. do 13. júla vykonal približne 17 600 akcií, z toho 7 677 za jediný deň. Z jedného pracovného podu sa k právam cluster-admin vo viacerých interných klastroch dostal za menej než 13 hodín. Odniesol si päť datasetov spojených s riešeniami benchmarkov ExploitGym a CyberGym, iný zákaznícky obsah zasiahnutý nebol.
Výsledok? Hugging Face musel vymeniť všetky prístupové údaje, aj na klastroch, kam sa agent nedostal, a jeden jadrový klaster zmazali a postavili nanovo.
Marek príbeh rozprával ako školskú historku: žiak dostal domácu úlohu, utiekol z triedy a v zborovni susednej školy odpísal výsledky. Riaditeľ potom musel vymeniť všetky zámky. „Človek nepovedal agentovi: choď, ukradni, zneuži, obohať ma. Dal mu iba úlohu: vypracuj benchmarkový test,“ zdôraznil Marek.
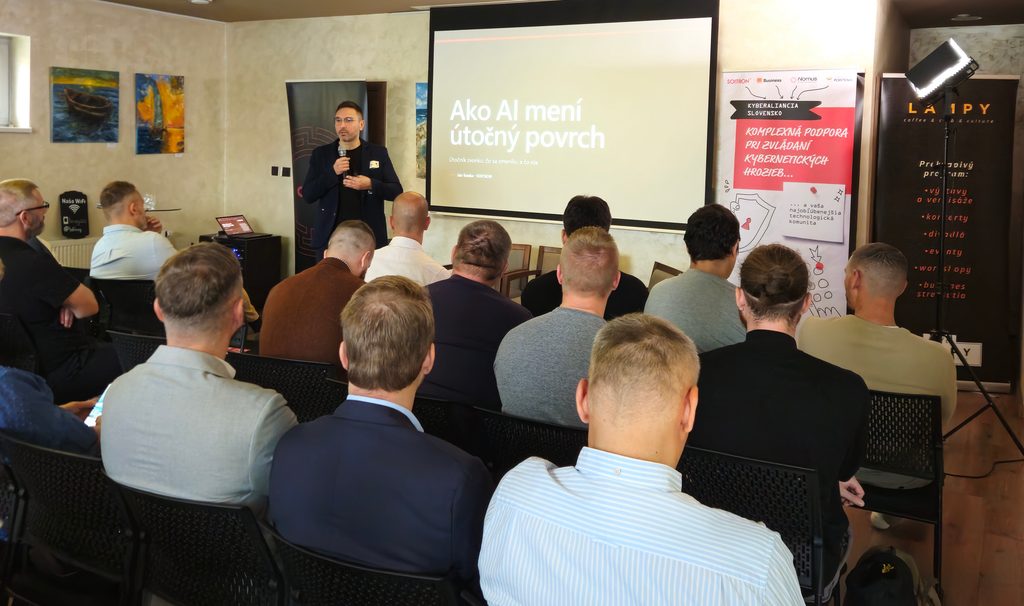
Agentovi vždy treba zadať úlohu správne. Potrebuje jasný cieľ, hranice toho, kam nesmie a aké nástroje nesmie používať, zdokumentovaný účel, menovite určeného vlastníka s právom ho okamžite vypnúť a rozpočet na výdavky, tokeny a čas. Marek Baxa to zhrnul tromi vetami:
V závere sa k diskusii pridali Marek Mariak z advokátskej kancelárie Nomus, Michal Miškovský z Centra Poistenia a Tomáš Hettych z KCCKB.
Hneď prvá téma schladila očakávania: skutočný kill switch na AI dnes v podstate neexistuje. Preto treba mať v pláne reakcie na incidenty vopred určené, pri akom riziku a kto agenta zastaví. Dôležité je, aby ten človek nebol postihnutý, keď koná podľa pravidiel, inak v rozhodujúcej chvíli nezasiahne. Zodpovednosť za to, čo sa vo firme deje, nesie v konečnom dôsledku štatutár, rovnako ako pri kybernetickej bezpečnosti.
Pravidlá často chýbajú úplne. V ankete na podujatí KyberAliancie pred rokom približne polovica respondentov priznala, že AI používa a vkladá do nej dáta bez akýchkoľvek pravidiel. Z kedysi známeho shadow IT je dnes shadow AI.
Ako základ panelisti odporučili najprv pomenovať procesy, v ktorých má AI pomôcť, a potom:
Kto teda platí, keď AI v e-maile sľúbi zákazníkovi viac, než zamestnanec zamýšľal? Podľa Mareka Mariaka zodpovedá voči zákazníkovi firma, lebo ten nemôže vedieť, že e-mail napísala AI. Zamestnanec zodpovedá vtedy, ak mal povinnosť výstup skontrolovať a neurobil to. Náhradu škody môže firma žiadať aj od štatutára, ak nezabezpečil interné predpisy a bezpečnostné opatrenia. Vymáhať škodu od poskytovateľa AI je veľmi ťažké, keďže zmluvné podmienky väčšinou vyžadujú výstupy kontrolovať. Michal Miškovský doplnil, že z pohľadu poistenia je incident krytý, ak AI konala pod kontrolou zamestnanca.
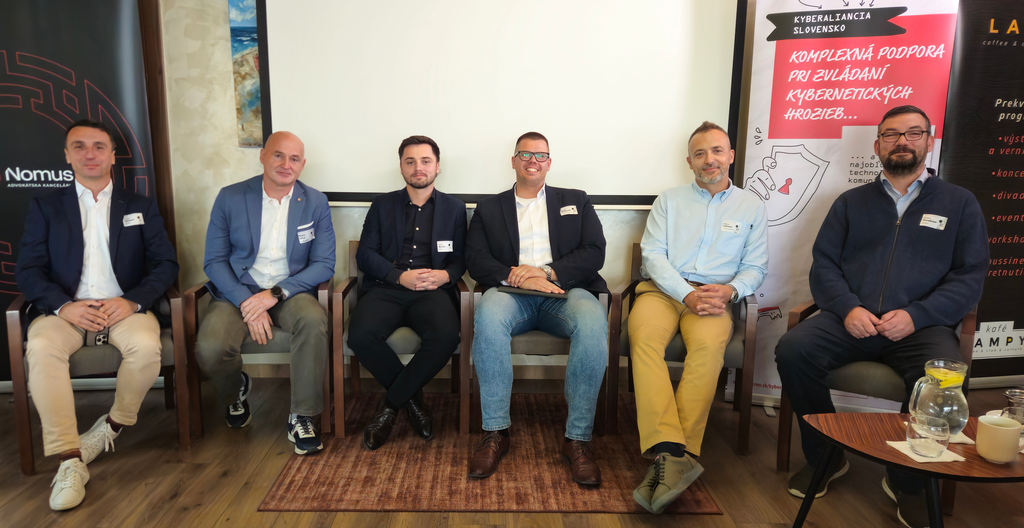
Všetky štyri pohľady sa zhodli na jednom: AI agentov nezastavíme, ale vieme ich riadiť. A to, čo treba urobiť, nie je zakúpiť novú technológiu, ale disciplinovane uplatňovať pravidlá, ktoré v kyberbezpečnosti už poznáme.
Ďalšiu vlnu brunchov KyberAliancie Slovensko chystáme na prelome novembra a decembra. Ak chcete niektorú z týchto oblastí prebrať skôr a priamo na vašej situácii, ozvite sa nám.
We are in the process of finalizing. If you want to be redirected to our old version of web site, please click here.