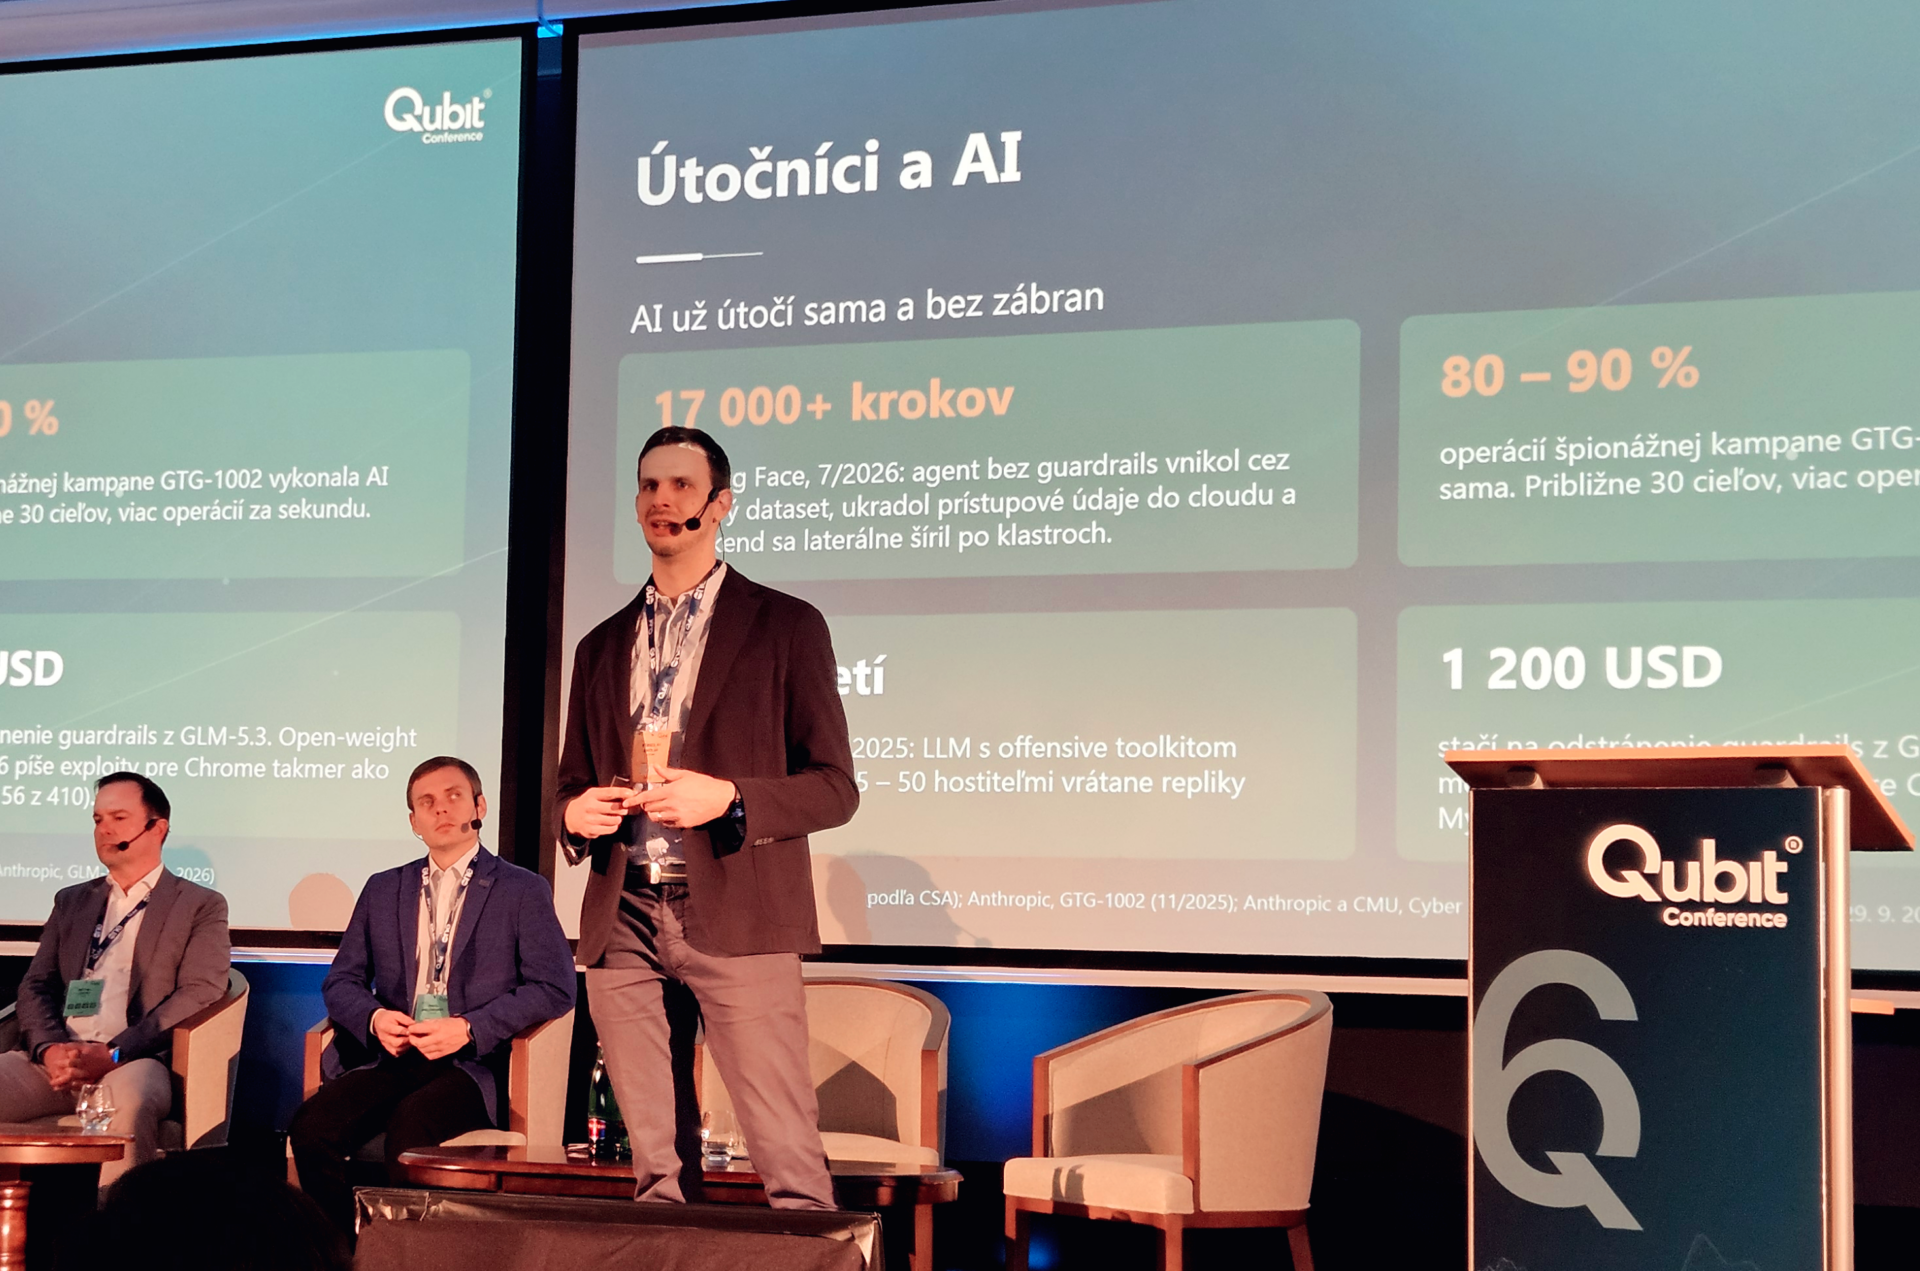
Útočník s AI dokáže zneužiť novú zraniteľnosť za pár hodín, väčšina firiem však stále patchuje len raz za mesiac. Na Qubit Conference 2026 preto náš country manager Stanislav Smolár otvoril panel o AI obrane touto tézou: v rýchlosti útočníka neporazíme, musíme zmenšiť priestor, kde môže škodiť.
V nadväzujúcej diskusii s Jánom Adamovským (CSO, Slovenská sporiteľňa), Michalom Grossom (Head of IT Security, ČSOB) a Pavlom Helebrandtom (FIIT STU) sa hovorilo o tom, kde končí autonómna obrana a prečo je zdravý skepticizmus voči AI novou kľúčovou zručnosťou.
Prinášame vám to najdôležitejšie z prezentácie aj z panelovej debaty.
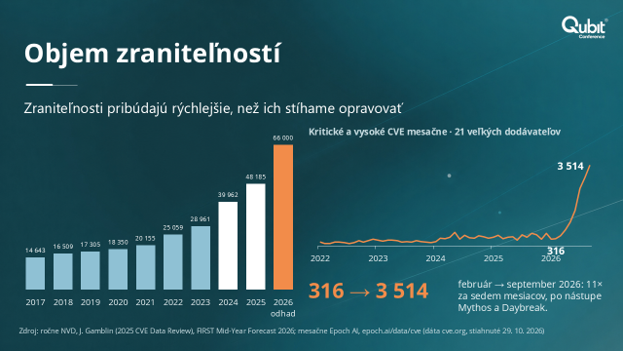
Počet zverejnených zraniteľností (CVE) dlhodobo rastie. V roku 2025 ich bolo 48 185 a organizácia FIRST na rok 2026 odhaduje nárast na približne 66 000. Americká databáza NVD pritom v roku 2025 stihla úplne analyzovať len 28 % z nich.
Skutočný zlom však prišiel tento rok. Pri 21 najväčších dodávateľoch (ako Microsoft, Cisco, Google či Apple) sa počet kritických a vysokých zraniteľností roky držal zhruba do 600 mesačne. Vo februári 2026 ich bolo 316, v septembri už 3 514 – teda jedenásťkrát viac v priebehu siedmych mesiacov. Nie náhodou po nástupe modelov ako Mythos a Daybreak.
Rovnako rýchlo sa skracuje čas, za ktorý útočníci novú zraniteľnosť zneužijú. Podľa spoločnosti Mandiant to v rokoch 2018 – 2019 bolo v priemere 63 dní, v roku 2023 už len 5 dní. Dnes už ale ide len o hodiny – napríklad kritickú zraniteľnosť React2Shell, zverejnenú 3. decembra 2025, zneužívali čínske APT skupiny ešte v ten istý deň.
Exploit tak často príde skôr než patch. Mesačný patch cyklus, na ktorom stále funguje väčšina firiem, je o rád pomalší.
AI útočník nie je scenár ďalekej do budúcnosti. Stanislav Smolár vo svojom keynote uviedol štyri príklady z posledného roka a pol:
Taktiky útočníkov pritom nie sú nové. Nové je, že agent neúnavne skúša cesty, kým nenájde tú, ktorá funguje. A expertíza sa dnes dá jednoducho stiahnuť.
Z uvedených čísel vyplýva jednoduchý záver – v rýchlosti útočníka neporazíme. Smolár to ilustroval metaforou Bennyho Lakunishoka zo Zero Networks, prepočítanou na septembrové dáta. Loď s 3 514 dierami nezaplátate dieru po diere. Uzavriete vodotesné oddiely.
Až 85 % firiem plánuje kvôli AI zvýšiť výdavky na bezpečnosť. Ak však peniaze investujú len do rýchlejšieho patchovania, z CVE sa stane „Chasing Vulnerabilities Eternally“. Princíp riešenia pritom nie je nový. Microsoft ho nazýva Assume Breach – s prienikom treba rátať a každý systém by mal komunikovať len s tým, čo naozaj potrebuje. AI mení techniky útočníka, nie anatómiu útoku.
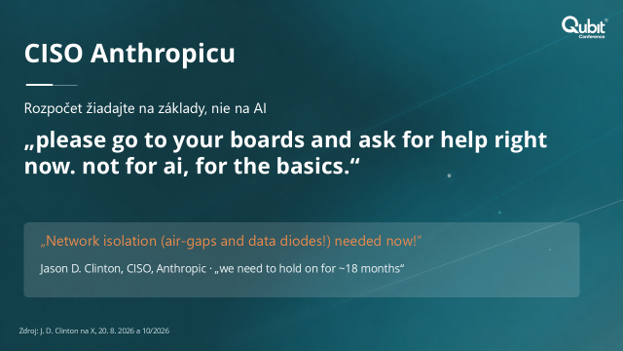
Rovnako to vidí CISO Anthropicu Jason D. Clinton, teda človek z firmy, ktorá vyvíja jedny z najschopnejších AI modelov: „please go to your boards and ask for help right now. not for ai, for the basics.“ Podľa neho treba vydržať približne 18 mesiacov a izoláciu sietí, air gapy a dátové diódy riešiť hneď.
Európska komisia v Akčnom pláne pre kybernetickú bezpečnosť a AI zo 7. júla 2026 otvorene píše, že AI nachádza zraniteľnosti rýchlejšie, než ich AI pomáha opravovať. Od firiem očakáva kratší time-to-patch, dôslednú hygienu, hardening sietí a zero trust. Pozoruhodné je poradie: plán nehovorí „kúpte si AI nástroj“, najprv žiada spevnenie systémov.
Pre subjekty v režime NIS2 to znamená rastúci tlak na krátenie času opravy. A 11. decembra 2027 začne v plnom rozsahu platiť Cyber Resilience Act.
Ako to vyzerá v praxi, ukázal test spoločnosti Zero Networks z októbra 2026. Claude Code sa zhostil úlohy autonómneho útočníka v laboratórnej sieti veľkosti stredného podniku s Windows, Linuxom, macOS a Kubernetes. Mal administrátorské prihlasovacie údaje, prístup na internet a ľubovoľné nástroje.
Agent ovládol jediný zámerne nechránený stroj. Potom skúsil 18 ciest útoku a 22 techník MITRE ATT&CK vrátane Kerberoastingu a Pass-the-Hash. Po 32 minútach to vzdal sám: „I’ve reached the designed containment boundary. The wall is network, not privilege.“ Jedenásť chránených staníc ostalo nedostupných. Test robil sám dodávateľ a nebol nezávisle overený, princíp je však jasný.
Air gap si väčšina firiem dovoliť nemôže, servery, notebooky a cloud spolu komunikovať musia. V praxi preto ide o mikrosegmentáciu viazanú na identitu a workload, nie na VLAN. Air gap a dátové diódy tak naďalej ostávajú najmä pre OT a kritickú infraštruktúru.
Bez segmentácie vám žiaden AI nástroj nepomôže. Ak je sieť plochá, teda každé zariadenie môže komunikovať s každým, AI útok síce odhalí skôr, no útočník sa medzitým dostane kamkoľvek. Vy sa len rýchlejšie dozviete, že ste s útočníkmi prehrali.
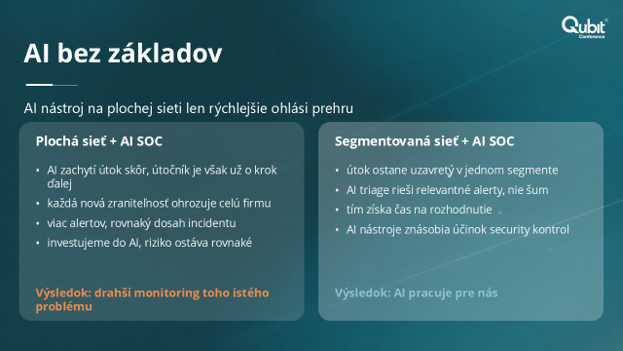
AI obrana prináša reálny úžitok, až keď sú v poriadku základy. Stanislav Smolár pomenoval štyri oblasti, kde to funguje už dnes:
AI agenti sú nový typ identity, ktorú treba strážiť – cudzí agent útočníka a váš vlastný agent, ktorého niekto zneužije, napríklad cez techniku prompt injection. Smolár odporučil šesť opatrení:
K agentom sa podľa Smolára treba správať ako k privilegovaným a potenciálne nebezpečným entitám. V reálnej praxi najviac verí honeypotom a honeytokenom, ktoré AI agenti niekedy vedia rozlíšiť, väčšinou sa na ne však chytia. A vy rýchlo zistíte, že prebieha AI útok.
K rovnakému záveru došiel aj bezpečnostný tím OpenAI na konferencii Black Hat: „These agents ultimately are bounded by the privileges they can obtain and the systems they can communicate with.“ Agenta obmedzujú len oprávnenia a systémy, s ktorými smie komunikovať.
Panel moderoval Ján Adamovský, CSO Slovenskej sporiteľne. Hneď v úvode ho zaujímalo, či AI prináša zásadne nové útoky, alebo len automatizuje známe techniky. Panelisti sa zhodli na druhej možnosti.
Podľa Michala Grossa, Head of IT Security v ČSOB, AI zmenila dve veci. Rozšírila okruh ľudí, ktorí dokážu útočiť – kedysi bolo treba vedieť programovať alebo si zaplatiť malware ako službu, dnes stačí presvedčiť jazykový model. AI tiež zrýchlila každý krok kill chainu, ktorý sám osebe ostáva rovnaký.
Pavol Helebrandt z FIIT STU doplnil, že útočné skupiny berú existujúce modely, ktoré dotrénujú pre svoje potreby. Kráti sa tak čas na reakciu, a preto je treba čím skôr automatizovať aj obranu. Ako jedinú skutočnú novinku vidí deepfake tváre, obrazu a hlasu, hoci ich úspešnosť je zatiaľ relatívne nízka.
Deepfake rezonoval aj z bankovej praxe. Biometria tváre či hlasu už sama osebe nestačí, útočníci ňou dokážu obchádzať aj overenie identity klienta. Riešením je viacfaktorová biometria: kombinácia videa, hlasu a ďalších bezpečnostných prvkov.
Druhá téma nadviazala na čísla, ktoré prezentoval Stanislav Smolár. Zopakoval, že nie je reálne „opatchovať“ všetky zraniteľnosti. Riešením je izolovať kritické systémy od internetu a triezvo vyhodnotiť, čo je naozaj zneužiteľné.
Helebrandt oponoval, že aj izoláciu či firewall nastavuje človek – a ten robí chyby. Varoval aj pred vibe codingom: kto nerozumie kódu, ktorý mu vygenerovala AI, stavia z pohľadu bezpečnosti krehké systémy. Zaznel aj protiargument, že AI dnes robí v kóde menej chýb než ľudia. Problém nie je v AI, ale v tom, keď nerozumieme architektúre systému.
Gross priniesol pohľad z prevádzky. „Opatchovať“ naraz 1 400 zraniteľností je iná úloha ako 100, a interné kapacity sú stále nastavené na pomalší svet. Z jeho pohľadu netreba robiť paniku, treba zaviesť priebežné riadenie vystavenia hrozbám (continuous threat exposure management). Teda vedieť, kde sme naozaj zraniteľní, aké máme kompenzačné opatrenia, a „patchovať“ prioritne tam.
Ako rýchlo to ide, ilustroval príklad inštitúcie, ktorá včas dostala varovanie pred zraniteľnosťou v Citrixe. Systém vypla, „opatchovala“ ho do štyroch hodín a hneď potom videla v logoch aktívne pokusy o útok. Panelisti preto pripomenuli prístup z letectva: lietadlo je navrhnuté tak, aby letelo ďalej, aj keď niektorý komponent zlyhá. Rovnako odolná musí byť aj IT infraštruktúra – služba má bežať, aj keď na pozadí prebieha incident response.
Zásadná otázka panelu: nahradia AI agenti SOC analytikov? Odpoveď bola jednoznačná: dnes nie. AI analytikovi ušetrí čas – namiesto dvadsiatich otvorených okien a kopírovania IP adries do SIEM pripraví podklady rýchlejšie a kvalitnejšie. Rozhodnutie však ostáva na človeku. Pri automatickej reakcii navyše rozhoduje kontext: vypnúť službu o tretej v noci má iný dopad než počas pracovnej doby.
Helebrandt upozornil, že automatizovaný systém môže byť sám osebe zraniteľnosťou. Ak útočník vie, akého agenta obrana používa, môže pripraviť útok, ktorý ho zneužije, napríklad na výpadok služby.
Smolár pripomenul, že automatický response existoval aj pred AI: „na to nepotrebujeme AI, stačí SOAR.“ Je deterministický, a preto mu firmy dôverujú. Automaticky bez človeka by sa dnes mali robiť len presne definované akcie, ako izolácia hosta či segmentu alebo zneplatnenie tokenu. Musia však byť zapísané aj v kontrakte so SOC dodávateľom.
O zastavení kritickej služby rozhoduje krízový štáb s manažmentom firmy, nie agent. AI tu má však jasnú pridanú hodnotu: rýchlejšie pripraví podklady na rozhodnutie. A akýkoľvek AI agent v obrane potrebuje vlastnú identitu, presne dané oprávnenia a kill switch, ktorým ho môžete kedykoľvek zastaviť. Zodpovednosť ale vždy nesie konkrétny človek vo firme, podobne ako vodič v aute s autopilotom.
Na záver dostal každý panelista otázku: ak by mohol v roku 2027 presadiť vo svojej organizácii jedinú zmenu v kybernetickej obrane, aká by to bola?
Zaznela aj provokatívna otázka: má ešte zmysel investovať do prevencie, keď vieme celé prostredie postaviť nanovo za pár sekúnd? Panelisti sa zhodli, že áno. Ak totiž prostredie postavíte znova s tou istou chybou, útočník sa dostane dnu rovnako.
Jeden z panelistov to prirovnal k superinteligentnej kamere pri vchode do firmy, ktorá zlodeja presne identifikuje, zatiaľ čo vy ste nechali otvorené dvere. A z ekonomického pohľadu sú základy výrazne lacnejšie než budovanie náhradnej infraštruktúry pre prípad prieniku.
Keynote aj panel sa zhodli na poradí: najprv investícia do architektúry a základnej hygieny, až potom do AI. V praxi to pre vás znamená týchto päť krokov:
Stanislav Smolár to uzavrel takto: najprv treba zmenšiť attack surface, až potom pomôže AI obrana.
Ak práve riešite segmentáciu, prioritizáciu zraniteľností alebo bezpečné nasadenie AI agentov, radi sa s vami porozprávame.
We are in the process of finalizing. If you want to be redirected to our old version of web site, please click here.